



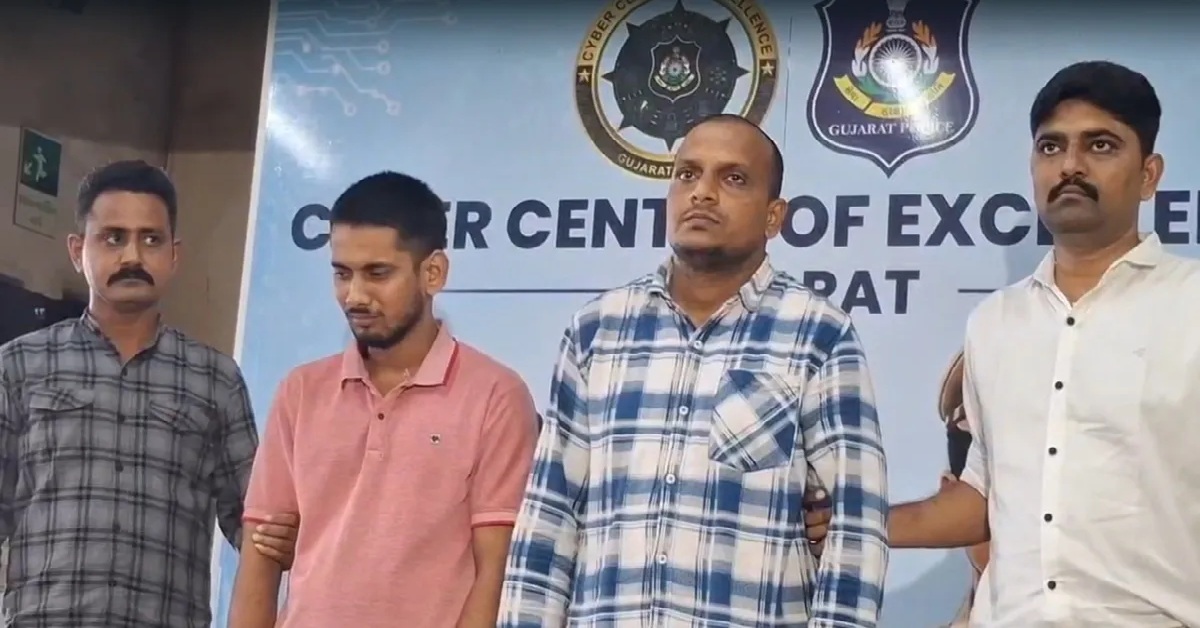
Gujarat News: ગુરુવારે (10 સપ્ટેમ્બર) ગાંધીનગરમાં સચિવાલયને બોમ્બથી ઉડાવી દેવાની ધમકી આપતો ઇમેઇલ મળ્યા બાદ, સાયબર ટીમે ટેકનિકલ વિશ્લેષણ શરૂ કર્યું. તપાસ દરમિયાન, ઇમેઇલનો ઉપયોગ કરનાર વ્યક્તિનું સ્થાન બિહારના ભાગલપુરમાં ટ્રેસ કરવામાં આવ્યું. ત્યારબાદ રોશન કુમારની ત્યાંથી ધરપકડ કરવામાં આવી. તપાસ ઝારખંડના દેવઘર તરફ દોરી ગઈ જ્યાં મુખ્ય આરોપી ગુલશન કુમાર સિંહની પણ ધરપકડ કરવામાં આવી.
આરોપીઓ પાસેથી 5,13,847 યુનિક ઈમેલ આઈડી અને પાસવર્ડની યાદી મળી આવી હતી. આનો ઉપયોગ ધમકીભર્યા ઈમેલ મોકલવા માટે કરવામાં આવ્યો હતો. તપાસમાં એ પણ બહાર આવ્યું છે કે બાંગ્લાદેશમાં રહેતા સહ-આરોપીઓ પાસેથી આરોપીઓને આ ઈમેલના બદલામાં નાણાકીય સહાય મળી હતી.
5 લાખથી વધુ ઈમેલ આઈડી બનાવવામાં આવ્યા અને વેચવામાં આવ્યા
સાયબર સેલ ઓફ એક્સેલન્સના સુપરિન્ટેન્ડેન્ટ વિવેક ભેડાએ જણાવ્યું હતું કે ગુલશન કુમાર સિંહે અત્યાર સુધીમાં 5 લાખથી વધુ યુનિક જીમેલ આઈડી અને પાસવર્ડ બનાવ્યા છે. તેમણે માત્ર ઈમેલ આઈડી અને પાસવર્ડ જ નહીં, પણ ઓથેન્ટિકેટર અને સીડ કોડ પણ બનાવ્યા. આ વિગતો પછી વેચવામાં આવી અને ધમકીભર્યા ઈમેલ મોકલવા માટે ઉપયોગમાં લેવાઈ.
ધમકીભર્યા ઈમેઈલમાં રોશનની સીધી ભૂમિકા
10 સપ્ટેમ્બરના રોજ સચિવાલયમાં મોકલવામાં આવેલા ધમકીભર્યા ઈમેઈલ માટે વપરાયેલ આઈડી પણ ગુલશન પાસેથી મળેલી શીટમાં મળી આવ્યું હતું. જોકે, બિહારના રોશન કુમાર દ્વારા આ આઈડીનો ઉપયોગ કરીને ધમકીભર્યો ઈમેઈલ મોકલવામાં આવ્યો હતો. ગુલશને ઈમેઈલ આઈડી અને પાસવર્ડ બનાવ્યા અને ફોરવર્ડ કર્યા, જ્યારે રોશને તેનો ઉપયોગ ધમકીભર્યા ઈમેઈલ મોકલવા માટે કર્યો.
બાંગ્લાદેશમાં રાષ્ટ્રવિરોધી તત્વો સાથે જોડાણ
તપાસમાં ગુલશન કુમાર સિંહના બાંગ્લાદેશમાં કેટલાક રાષ્ટ્રવિરોધી તત્વો સાથે જોડાણો બહાર આવ્યા છે. પ્રાથમિક તપાસ મુજબ, ગુલશને ઈમેઈલ આઈડી અને પાસવર્ડ બનાવીને બાંગ્લાદેશ મોકલ્યા, અને ત્યાં તેમના ઉપયોગની તપાસ ચાલી રહી છે. બદલામાં, તેને USDT દ્વારા ક્રિપ્ટોકરન્સીમાં ચુકવણીઓ મળી. બાંગ્લાદેશી તત્વોની ચોક્કસ ભૂમિકા અને ગુલશન સાથેના તેમના સંબંધો જાણવા માટે હજુ પણ તપાસ ચાલી રહી છે.